

Nhật Bản bàn giao nghi phạm liên quan đến nhóm tin tặc Qilin cho Đức
Vào tháng 05/2026, cảnh sát Nhật Bản bắt giữ một người đàn ông mang quốc tịch Nga với nghi vấn có liên quan đến nhóm tin tặc quốc tế Qilin. Nghi phạm đã được dẫn độ về Đức vào đầu tháng 10/2026.
Về phía Đức, các cơ quan điều tra đặt nghi vấn người đàn ông đã truy cập trái phép vào hệ thống của một công ty logistics Đức vào tháng 09/2024, đánh cắp, mã hóa dữ liệu nội bộ rồi yêu cầu khoản tiền chuộc khoảng 165.000 USD (hơn 4 tỷ VND) tiền Bitcoin (một loại tiền điện tử) để nhận lại quyền truy cập. Nghi phạm còn được cho là chịu trách nhiệm xây dựng hệ thống dùng cho các cuộc tấn công mạng của Qilin.
Nhóm này từng tuyên bố nhận trách nhiệm về vụ tấn công mạng năm 2025, gây gián đoạn hoạt động sản xuất, phân phối bia và các sản phẩm đồ uống khác của Tập đoàn Asahi. Các tài liệu nội bộ và thông tin cá nhân của nhân viên công ty được cho là đã bị đánh cắp, kèm theo đó là yêu cầu nộp tiền chuộc để khôi phục dữ liệu. Trước tuyên bố nhận trách nhiệm của nhóm tin tặc, Asahi không đưa ra các bình luận chi tiết, bao gồm việc liệu công ty có đang liên lạc với Qilin tại thời điểm xảy ra vụ việc hay không.
Hiện chưa rõ người đàn ông bị bắt giữ trong vụ việc lần này có liên quan đến vụ tấn công nhằm vào Tập đoàn Asahi năm 2025.
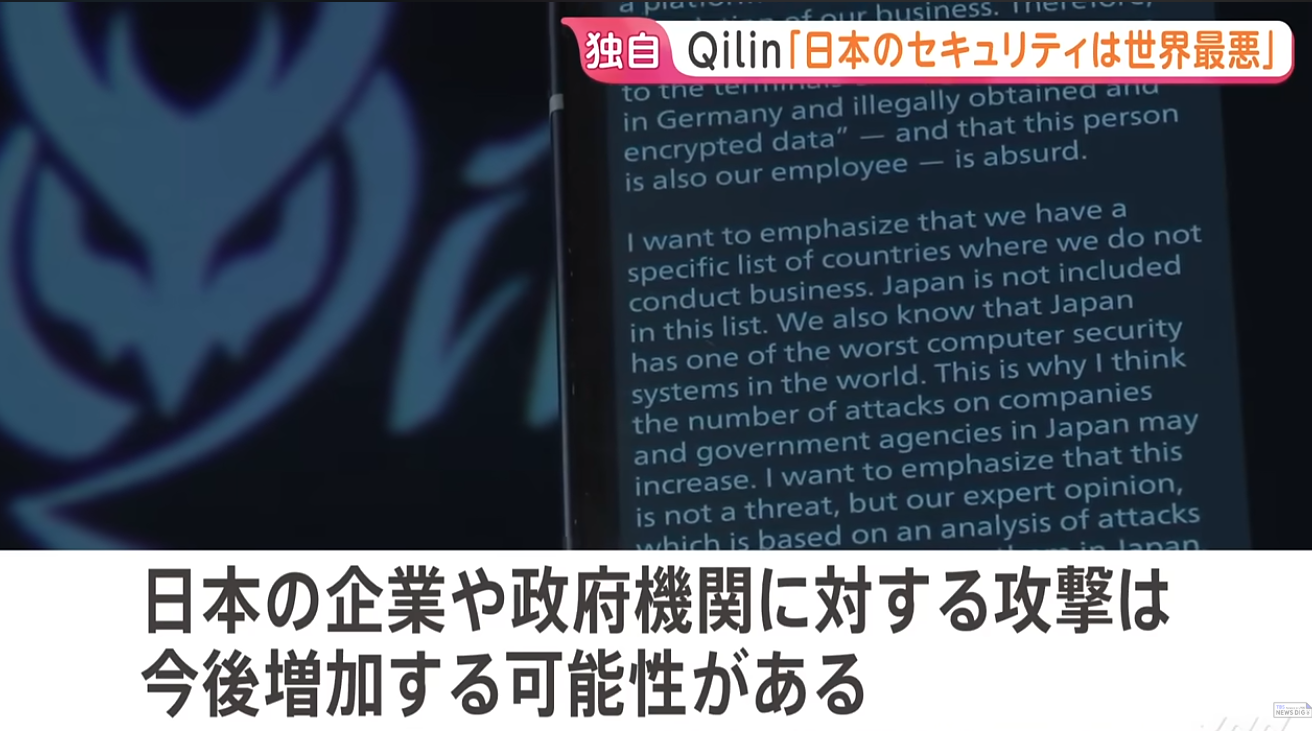
Trong tuyên bố gửi đến đài JNN, nhóm Qilin cho biết họ không khẳng định, cũng không phủ nhận nghi phạm là thành viên của nhóm. Họ cũng chia sẻ thêm rằng nhóm hợp tác với hơn 300 cá nhân ẩn danh trên khắp thế giới và không nắm rõ danh tính của từng người.
Điều đáng chú ý, Qilin còn đưa ra nhận xét rằng Nhật Bản có một trong những hệ thống an ninh lỏng lẻo nhất thế giới và các cuộc tấn công nhắm vào doanh nghiệp, cơ quan chính phủ có thể còn gia tăng trong tương lai. Họ nói: “Đây không phải lời đe dọa, mà là đánh giá chuyên môn từ nhóm chúng tôi.”
Theo thông báo của Cục Cảnh sát Quốc gia Nhật Bản ngày 08/10/2026, tổng cộng 53 doanh nghiệp Nhật Bản đã trở thành mục tiêu của Qilin, thuộc các lĩnh vực như sản xuất, dịch vụ, xây dựng… Nhóm này bắt đầu hoạt động vào khoảng tháng 10/2022, trong đó các hoạt động tại Nhật được ghi nhận vào tháng 04/2023. Hoạt động của Qilin bao gồm cho thuê các phần mềm độc hại do nhóm phát triển, sau đó đổi lấy một phần tiền chuộc từ các bên sử dụng dịch vụ.
Các cuộc tấn công mạng liên tiếp xảy ra
Nhật Bản đang phải đối mặt với rủi ro rò rỉ dữ liệu và truy cập trái phép vào hệ thống nội bộ. Nguyên nhân có thể đến từ tốc độ phát triển nhanh chóng của trí tuệ nhân tạo (AI). Theo các chuyên gia, nếu như trước kia, một người có thể thực hiện khoảng 1.000 vụ tấn công/ngày thì giờ đây, con số ấy có thể lên đến 1 triệu vụ/ngày nếu áp dụng AI.
IDC Frontier - công ty con của tập đoàn SoftBank cho biết vào ngày 07/10/2026, một cuộc tấn công mạng sử dụng phần mềm mã hóa độc hại ransomware đã làm ảnh hưởng đến 495 doanh nghiệp khách hàng và chính quyền địa phương, bao gồm việc khiến website của họ không thể truy cập được.
Công ty du lịch H.I.S cũng cho biết thông tin hộ chiếu của khoảng 627 khách hàng có thể đã bị rò rỉ vào cuối năm 2025 sau khi phát hiện hành vi truy cập trái phép vào máy chủ công ty con tại Thái Lan. Dữ liệu bị rò rỉ liên quan đến những khách hàng sử dụng dịch vụ của H.I.S và đi du lịch Thái Lan trong năm 2017, từ năm 2019-2020 và năm từ 2024-2025.
Bên cạnh đó, còn nhiều doanh nghiệp Nhật Bản khác như tập đoàn GMO Internet, chuỗi cửa hàng bán lẻ MrMax, công ty sản xuất đồng hồ Citizen Watch... đều bị tấn công mạng, khiến thông tin của hàng trăm đến hàng triệu khách hàng có nguy cơ bị rò rỉ. Ngay cả những cơ sở giáo dục như Đại học Osaka cũng gặp sự cố tương tự khi máy chủ của trường bị tấn công trong khi đang lưu trữ ít nhất 130.000 bộ thông tin cá nhân, bao gồm ảnh thẻ sinh viên.
Các chuyên gia khuyến nghị người dân nên cẩn trọng hơn khi sử dụng mạng, cân nhắc áp dụng những biện pháp tự bảo vệ như: sử dụng mật khẩu phức tạp hơn, tránh các tổ hợp ký tự dễ đoán, không sử dụng ngày sinh hay không tái sử dụng mật khẩu cho mọi tài khoản…
kilala.vn
Nguồn: Tổng hợp




Đăng nhập tài khoản để bình luận