

Trí tuệ nhân tạo khiến “lá chắn ngôn ngữ” của Nhật Bản trước tin tặc dần mất tác dụng
Trí tuệ nhân tạo (AI) đang giúp tin tặc khai thác những lỗ hổng bảo mật tồn tại từ lâu, đồng thời vượt qua rào cản ngôn ngữ từng được xem là một trong những lợi thế giúp Nhật Bản hạn chế các cuộc tấn công mạng từ nước ngoài.
Tiếng Nhật từng là “lá chắn tự nhiên”
Trong nhiều thập kỷ, sự phức tạp của tiếng Nhật cùng những quy tắc giao tiếp đặc thù trong môi trường doanh nghiệp được xem là rào cản đáng kể đối với tin tặc quốc tế.
Rào cản ngôn ngữ: Tiếng Nhật sử dụng ba hệ thống chữ viết gồm Hiragana, Katakana và Kanji, cùng hệ thống kính ngữ phức tạp thể hiện rõ thứ bậc và mối quan hệ giữa những người giao tiếp. Các công cụ dịch thuật trước đây thường gặp khó khăn trong việc truyền tải chính xác sắc thái ngôn ngữ, khiến những email giả mạo hoặc thông điệp lừa đảo dễ bị phát hiện.
Văn hóa doanh nghiệp đặc thù: Cách hành văn, cấu trúc email và quy trình làm việc tại các công ty Nhật Bản có những đặc điểm riêng. Nếu không phải người bản xứ hoặc không am hiểu sâu sắc văn hóa công sở Nhật, những kẻ lừa đảo khó tạo ra các tình huống giả mạo đủ thuyết phục để đánh lừa nhân viên.
Martin Schulz, nhà kinh tế chính sách tại Đơn vị Tình báo Thị trường Toàn cầu của Fujitsu, chuyên phân tích sự kết hợp giữa AI và các hệ sinh thái kỹ thuật số phân tán, cho biết tin tặc nước ngoài trước đây phần lớn ít nhắm đến Nhật Bản vì rào cản ngôn ngữ khiến việc tiếp cận và khai thác các hệ thống tại nước này trở nên khó khăn hơn.
Tuy nhiên, nếu đã xâm nhập thành công, tin tặc có thể tận dụng mối liên kết chặt chẽ giữa các doanh nghiệp Nhật Bản với đối tác trong và ngoài nước để mở rộng phạm vi tấn công, tạo ra hiệu ứng dây chuyền trên diện rộng.
Giờ đây, sự phát triển vượt bậc của AI đang làm suy yếu đáng kể lợi thế này. Những công cụ AI có khả năng xử lý ngôn ngữ tự nhiên và tạo nội dung ngày càng tinh vi giúp tin tặc dễ dàng tạo ra các thông điệp giả mạo phù hợp với ngôn ngữ cũng như văn hóa giao tiếp của người Nhật.
Các cuộc tấn công mạng gia tăng
Theo báo Yomiuri, hơn 500 vụ xâm nhập hệ thống doanh nghiệp đã được báo cáo trong năm tính đến thời điểm đưa tin vào tháng 10, vượt tổng số vụ được ghi nhận trong cả năm 2025.
Ngày 7/10, một cuộc tấn công bằng mã độc tống tiền nhằm vào IDC Frontier, nhà cung cấp dịch vụ lưu trữ đám mây và trung tâm dữ liệu tại Nhật Bản, đã làm gián đoạn các hệ thống được 495 doanh nghiệp và chính quyền địa phương trong nước sử dụng.
Trong số các đơn vị chịu ảnh hưởng có JR East, công ty vận hành đường sắt lớn tại khu vực phía đông Nhật Bản, với hơn 6 triệu tài khoản khách hàng được xác nhận bị ảnh hưởng. Nhà bán lẻ sách cũ BookOff cũng báo cáo dữ liệu của 6,43 triệu thành viên bị rò rỉ.
Trong tháng 10, nền tảng du lịch trực tuyến Skyticket cho biết một cuộc tấn công vào máy chủ đã khiến dữ liệu của 14,6 triệu người dùng bị truy cập. Trước đó, vào tháng 9, dịch vụ cho thuê xe Times Car thông báo thông tin của 6,6 triệu tài khoản thành viên bị lộ, bao gồm cả dữ liệu cá nhân trên giấy phép lái xe, chẳng hạn như địa chỉ cư trú.
Những vụ việc liên tiếp này cho thấy quy mô và mức độ nghiêm trọng của các rủi ro an ninh mạng mà doanh nghiệp Nhật Bản đang phải đối mặt.
Yutaka Sejiyama, phó giám đốc Trung tâm Nghiên cứu An ninh thuộc Macnica, công ty an ninh mạng có trụ sở tại Yokohama, nhận định làn sóng tấn công hiện nay là hệ quả của việc nhiều doanh nghiệp tích tụ các hệ thống thiếu biện pháp bảo vệ đầy đủ trong thời gian dài.
Theo ông, các công ty Nhật Bản từ lâu chưa thực hiện những biện pháp cần thiết để bảo vệ hệ thống và dữ liệu cá nhân của khách hàng. Điều này khiến tin tặc có cơ hội khai thác những lỗ hổng bảo mật tồn tại nhiều năm mà chưa được phát hiện.
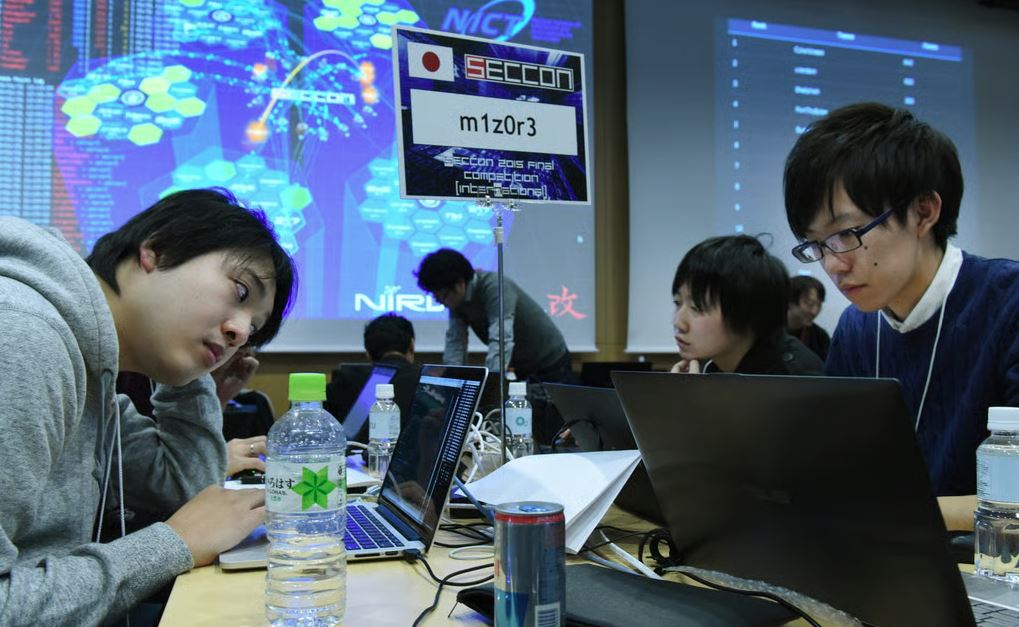
Ông Sejiyama cho rằng những tiến bộ gần đây của AI có thể là một trong những yếu tố góp phần thúc đẩy làn sóng tấn công mới. Tuy nhiên, ông cũng thừa nhận hiện vẫn chưa có bằng chứng xác thực chứng minh mối liên hệ trực tiếp này.
Trước đây, một tin tặc có chuyên môn cao có thể cần nhiều tuần, thậm chí nhiều tháng, để tìm kiếm và khai thác lỗ hổng trong hệ thống phòng thủ mạng của doanh nghiệp. Hiện nay, theo các nhà quan sát, AI có thể rút ngắn đáng kể quá trình này, giúp tin tặc tự động hóa nhiều công đoạn và tăng tốc độ tìm kiếm điểm yếu.
Khi rào cản ngôn ngữ dần mất đi, những lỗ hổng bảo mật tồn tại lâu năm cũng bị khai thác hiệu quả hơn. Điều này đặt ra yêu cầu cấp thiết đối với các doanh nghiệp Nhật Bản: không chỉ nâng cấp công nghệ bảo mật mà còn phải chủ động rà soát hệ thống, khắc phục những điểm yếu và tăng cường bảo vệ dữ liệu khách hàng.
kilala.vn
Nguồn: Tổng hợp




Đăng nhập tài khoản để bình luận